ZUUL, il grande ritorno.
E si torna a parlare di frigoriferi. Nella notte tra l’11 e il 12 ottobre qualcuno ha manomesso gli impianti di centinaia di supermercati francesi, portando la temperatura fino a 50 gradi. Il 2 novembre è toccato a Belgio, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Svezia, e anche all’Italia, tra Sicilia, Emilia e Toscana. A rigore, nessuno ha bucato un frigorifero: il bersaglio sono le centraline di telegestione, e molti sistemi industriali stanno direttamente su Internet per comodità della manutenzione. Chi sia stato non si sa. Nessuno ha rivendicato e non è confermato che dietro le due ondate ci sia la stessa mano, mentre la pista filorussa resta, per ora, un’ipotesi degli investigatori.
Sono anni che dico la stessa cosa: serve una rete nazionale isolata, o forse più d’una, aperta solo a soggetti selezionati. Una per banche e finanza, una per la sanità, una per l’industria e le strutture critiche. E dopo questo autunno ne aggiungo una per la filiera alimentare, perché i supermercati nel mio elenco non c’erano, ma non stanno bene nemmeno in quello europeo: per gli alimentari, la NIS2 parla di ingrosso e di produzione e trasformazione industriale, e l’autorità finlandese per la sicurezza alimentare precisa che il commercio al dettaglio resta fuori.
Non è un’idea da visionari. In Italia, per le banche, esiste già la Rete Nazionale Interbancaria, che collega i centri elaborazione dati di Banca d’Italia, degli istituti di credito e delle Poste. In Svizzera la Banca nazionale e SIX gestiscono la Secure Swiss Finance Network, una rete chiusa e indipendente da Internet, e nell’agosto 2025 il settore energetico ha lanciato la propria. Il responsabile dei servizi di rete della banca centrale svizzera sostiene che le infrastrutture critiche non dovrebbero comunicare direttamente attraverso la rete globale. Non proprio un covo di complottisti.
La segmentazione serve a poter dire chi entra e chi no. Nell’ipotesi più larga potrebbero entrare tutti gli utenti della rete di accesso italiana, linee fisse e SIM, così da tagliare fuori il resto del mondo. È anche la versione più debole, e conviene dirlo subito: un filtro del genere ferma il rumore estero, non chi arriva da dentro. Le botnet vivono nelle case: Aisuru traeva gran parte della sua potenza da dispositivi IoT compromessi ospitati dai provider americani. Un router bucato in provincia ha un indirizzo italianissimo. Tuttavia, per gli investigatori avere soltanto ip italiani facilita le cose. Se poi si nattasse adeguatamente la rete di accesso intera, sarebbe ancora meglio.
Infatti una rete isolata non risolve il problema, lo mitiga. Sposta il perimetro, ma lascia dentro le vulnerabilità e le persone. I frigoristi, per dire, devono comunque raggiungere gli impianti da remoto, e Leclerc ha spiegato che l’attacco ha riguardato un suo fornitore di sistemi di refrigerazione: se il manutentore è dentro, con lui può entrare anche chi lo ha compromesso. Però togliere una centralina da Internet cambia parecchio le cose. Dopo l’attacco di ottobre le interfacce Danfoss StoreView esposte in Francia sono scese da 1.825 a 220, e secondo Censys gli operatori non le stavano aggiornando, le stavano semplicemente staccando. È quello che chiedono le autorità: il capo dell’ANSSI ha parlato di urgenza di toglierle da Internet o di filtrarne strettamente l’accesso, e l' Agenzia per la cybersicurezza italiana invita a non esporre direttamente i sistemi di controllo. In piccolo, è il mio stesso discorso.
Solo che quando lo dico io, e cito cosa potrebbe succedere, vengo chiamato complottista o catastrofista.
E allora, adesso avete un demone sumero nel frigorifero.
YAY!!
Da oggi niente cornetti algida.
SOLO ADORARE ZUUL.
(facciamo incazzare il Moige!!)
Ora, da dove viene questa tremenda resistenza all’idea di segmentare la rete?
Sia chiaro: quando dico che le reti si possono separare fisicamente, non sto proponendo di tagliare cavi o di posarne di nuovi per ogni settore. Un colore DWDM non si ottiene con le cesoie, eppure è una separazione abbastanza “fisica”: ogni canale viaggia su una propria lunghezza d’onda, cioè su una propria frequenza centrale, scelta su una griglia ITU ancorata a 193,1 THz. Due reti su due colori diversi condividono il vetro, ma non il segnale. Con la radio il principio è lo stesso. Frequenze centrali diverse sono canali distinti, e le ferrovie europee ci lavorano da anni: il GSM-R usa le bande armonizzate 876-880 e 921-925 MHz, separate da quelle della telefonia pubblica. Sono le meraviglie della fisica.
Creare reti geografiche separate “fisicamente”, quindi, non è impossibile. Potremmo discutere da qui a domani se MPLS sia abbastanza “fisico” o abbastanza segregato. Sul piano architetturale, l’RFC 4381 mette le VPN BGP/MPLS alla pari di ATM e Frame Relay, ma parte dal presupposto che il core sia fidato. Tra le cose che non offrono elenca la protezione dagli errori di configurazione e dagli attacchi interni al core, e anche la cifratura. È la stessa storia dell’autista: la segregazione vale quanto vale chi governa il core.
Certo, se il problema è mitigare il rischio definendo i perimetri, prima o poi ci troveremo a segregare l’intera rete di accesso, linee fisse e SIM, e a nattarla verso l’esterno. Non parlo del NAT del vostro router, ma di un confine unico: l’Italia dell’accesso diventa una grande rete interna, e da fuori non si apre una connessione verso nessuno dei suoi apparati. Con 20,45 milioni di linee fisse e oltre 111 milioni di SIM, il 10.0.0.0/8 non basta, quindi dentro servirebbe IPv6, e il confine dovrebbe valere anche per quello.
Per uno straniero, attaccare il vostro router di casa diventerebbe più difficile. Ripeto: difficile, non impossibile. Il confine ferma chi vuole entrare, non ciò che è già dentro e chiama fuori: un dispositivo infetto può comunque contattare il suo centro di comando. Molte TV box, poi, arrivano a casa con il software di proxy già installato, e un proxy residenziale regala a un cliente straniero un punto di partenza interno. Una volta dentro, tra una rete domestica e l’altra non c’è alcun confine, a meno di filtrare anche il traffico interno. E gli stessi gateway di frontiera diventerebbero bersagli di prim’ordine.
Il vantaggio reale sarebbe un altro: per capire da chi sia partito l’attacco non servirebbe una rogatoria internazionale. Per tutto ciò che accetta connessioni solo dall’interno, l’ultimo salto sarà sempre la rete domestica, almeno come proxy, con un indirizzo interno univoco e un operatore nazionale a cui chiedere. Dentro l’Unione la strada si è già accorciata: dal 18 agosto 2026 il regolamento e-Evidence permette ordini diretti ai fornitori di servizi, con risposta entro dieci giorni o otto ore in caso di emergenza, Danimarca esclusa. Il guadagno vero, quindi, riguarda il resto del mondo.
I log restano necessari, ma al punto giusto: sul confine, dove tanti utenti escono con pochi indirizzi pubblici. La cornice legale esiste, ed è stretta: in Italia i dati di traffico telematico si conservano per dodici mesi, che possono arrivare a settantadue per i reati gravi, e di norma servono un decreto del giudice. La Corte di giustizia ha ammesso nel 2024 la conservazione generalizzata degli IP, purché resti davvero separata dagli altri dati personali.
Il filo, poi, si ferma al router, e il proprietario del router è una vittima, non il colpevole. Chi lo comanda può stare ovunque, e per arrivare a lui potrebbe tornare a servire la rogatoria. Però avremmo un punto di partenza certo, in casa nostra, e si potrebbe ricostruire la dinamica dell’attacco meglio e più in fretta. In piena emergenza non è poco.
Insomma, tecnicamente segregare è fattibile, mitiga il rischio e ci arriverete comunque. Reti chiuse del genere stanno già nascendo, come dimostrano quelle svizzere per la finanza e per l’energia.
Ma allora, qual è la resistenza a trasformare la cosa in una strategia nazionale, se non europea?
È semplice: il padrone americano non vuole.
Non è un modo di dire. Nel 2014, dopo le rivelazioni sulle intercettazioni americane, Merkel propose di costruire reti di comunicazione dentro l’Europa. Il Rappresentante per il Commercio degli Stati Uniti definì “draconiane” le proposte di Deutsche Telekom e vi lesse un vantaggio protezionistico per i fornitori europei. Nel febbraio 2026 un cablogramma firmato da Rubio, visto da Reuters, ha ordinato ai diplomatici americani di contrastare le iniziative sulla sovranità dei dati, sostenendo che frenano i flussi globali, aumentano costi e rischi informatici, limitano AI e cloud ed espandono il controllo dei governi. L’ultimo argomento non è campato in aria, l’ho scritto io poco sopra. Ma quando a dirlo è chi vende il cloud al mondo, viene da chiedersi cosa stia difendendo.
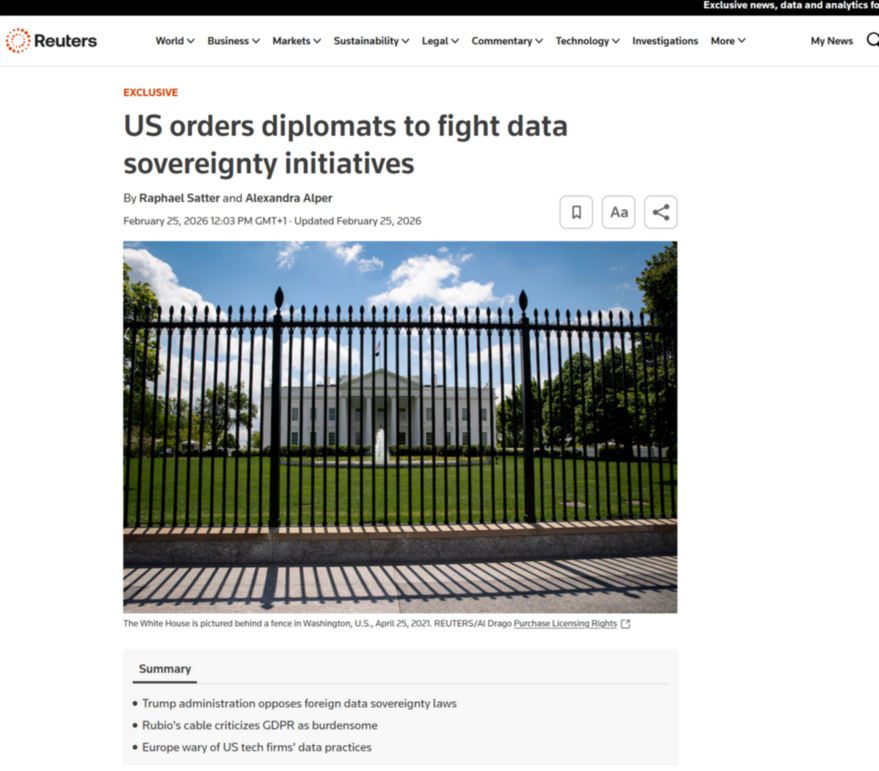
Quelle pressioni riguardano soprattutto dati e cloud, non la segmentazione delle reti, ma la direzione è la stessa.E il requisito di sovranità della certificazione europea per il cloud è sparito dalla bozza del 2024 tra i contrasti degli Stati membri. Il padrone americano esiste, ma ha parecchi camerieri europei.
Chi è più vecchiotto ricorderà quando Fastweb aveva messo tutti i suoi utenti in una gigantesca rete 10.0.0.0/8. Il risultato fu AdunanzA, una versione di eMule ottimizzata dalla comunità per quella rete, con una sua rete P2P interna, KADu. Intorno crebbero chat, FTP, siti web e server di gioco. Per gli utenti era un mondo velocissimo, e chi stava fuori non poteva entrarci.
Per la cronaca, AdunanzA esiste ancora: https://www.adunanza.net/
Morale della storia: reti del genere sarebbero piu' trasparenti su scala nazionale e opache verso l’esterno. Da fuori non si entra e non si mappa, e l’opacità non finisce qui, perché chi natta controlla il traffico. Oggi le app e i sistemi operativi chiamano casa quando vogliono, e Google e Netflix tengono le loro cache dentro le reti degli operatori, ma è una scelta, non una legge di natura. Con un confine nazionale, cosa possono fare quelli che stanno dentro, con chi possono parlare e a quali condizioni un servizio straniero può entrare lo deciderebbero i governi. Il regolamento europeo sull’Internet aperto vieta di bloccare il traffico, ma ammette eccezioni per obbligo di legge e per la sicurezza della rete: una base giuridica andrebbe scritta, e si può scrivere.
Sono di nuovo i frigoriferi, e sono quelli dei supermercati. Quindi non ve ne preoccuperete molto. A Palazzo Chigi si tiene la riunione d’emergenza, l’ACN richiama gli operatori alle misure già raccomandate a ottobre, e tra un mese ce ne saremo dimenticati.
Magari vi preoccuperete la volta che succederà qualcosa di grave alle auto. Finora i casi più noti vengono dai ricercatori, non dai criminali, ma dicono già tutto. Nel 2015 l’hackeraggio remoto di una Jeep costò a Fiat Chrysler il richiamo di 1,4 milioni di veicoli. E tra i rimedi ci fu il blocco di una porta da parte dell’operatore mobile, Sprint: un intervento sulla rete, non sull’auto. Nel caso di Kia, a rischio erano potenzialmente milioni di vetture, perché la falla stava nei servizi centrali, non in un singolo componente.
O forse vi preoccuperete per le vostre carte di credito. A febbraio il ransomware contro BridgePay ha bloccato l’elaborazione delle carte per molti commercianti negli Stati Uniti, e nel 2025 un DDoS ha disturbato per qualche tempo i servizi di Adyen in Europa. O forse per i contatori, o per qualsiasi altro servizio pubblico. In Nova Scotia, dopo un attacco ransomware, i contatori elettrici hanno smesso di parlare con l’azienda, e i clienti si sono visti arrivare bollette stimate. In Polonia, il 29 dicembre 2025, sono stati colpiti oltre trenta impianti eolici e solari e una centrale che scalda quasi mezzo milione di persone. La corrente non è mancata, ma secondo una sintesi del rapporto di CERT Polska l’ingresso è stato una VPN senza autenticazione a più fattori. Altro che arma segreta.
Qualche rete settoriale nascerà comunque, a pezzi, dove banche e aziende energetiche sapranno pagarsela. Ma nessuno ne farà una strategia nazionale, e soprattutto nessuno isolerà la rete di accesso in quanto tale dentro un’unica rete nazionale nattata, o meglio ancora nat64-ata. IPv6 dentro, tanti utenti che condividono pochi indirizzi IPv4 verso l’esterno, e nessuna sessione aperta da fuori senza una regola esplicita, con un firewall al confine per le destinazioni IPv6 native. Non si farà perché, poverini, i miliardari americani devono poter continuare a osservare il vostro IP da fuori.
E ora mi chiedo di quanti incidenti avete bisogno, e di quanti disastri industriali, solo per capire che l’era dell’Internet per gentiluomini è finita, e che bisogna cominciare a pensarla diversamente.
ZUUL VI ASPETTA.
Su Onlyzuul.
Uriel Fanelli
- Written using Wortwerk
- Fedi: @uriel@x.keinpfusch.net
- XMPP:
uriel@keinpfusch.net - Matrix: @uriel:chat.keinpfusch.net
- Email: blog@keinpfusch.net